Mer än ett lagkrav
NIS2 och cybersäkerhetslagen (2025:1506) ställer krav – men arbetet ger er samtidigt en strukturerad grund för hela organisationens säkerhetsarbete. Krav, risker, ansvar och uppföljning samlas i ett arbetssätt som håller över tid.
IClear NIS2 · Varför arbetet är värt det
Det är en bra grund för organisationens säkerhetsarbete – och ett sätt att hantera några av de största affärsriskerna i dag. Det är bättre att börja nu än när det är för sent.
NIS2 och cybersäkerhetslagen (2025:1506) ställer krav – men arbetet ger er samtidigt en strukturerad grund för hela organisationens säkerhetsarbete. Krav, risker, ansvar och uppföljning samlas i ett arbetssätt som håller över tid.
Det blir allt viktigare att arbeta med cyber- och informationssäkerhet även i ledning och styrelse. Lagen kräver att ledningen tar ansvar – och det är också där besluten om resurser, prioriteringar och riskacceptans fattas.
Allt större affärsrisker är kopplade till driftavbrott och cyberincidenter. Följderna kan bli omfattande: stoppad verksamhet, förlorade intäkter, skadat förtroende och kostnader för återställning.
Att bygga upp säkerhetsarbetet tar tid. Den som börjar i lugn takt hinner förankra ansvar, åtgärda brister och öva rutiner – i stället för att stå oförberedd när en incident eller en tillsyn väl kommer.
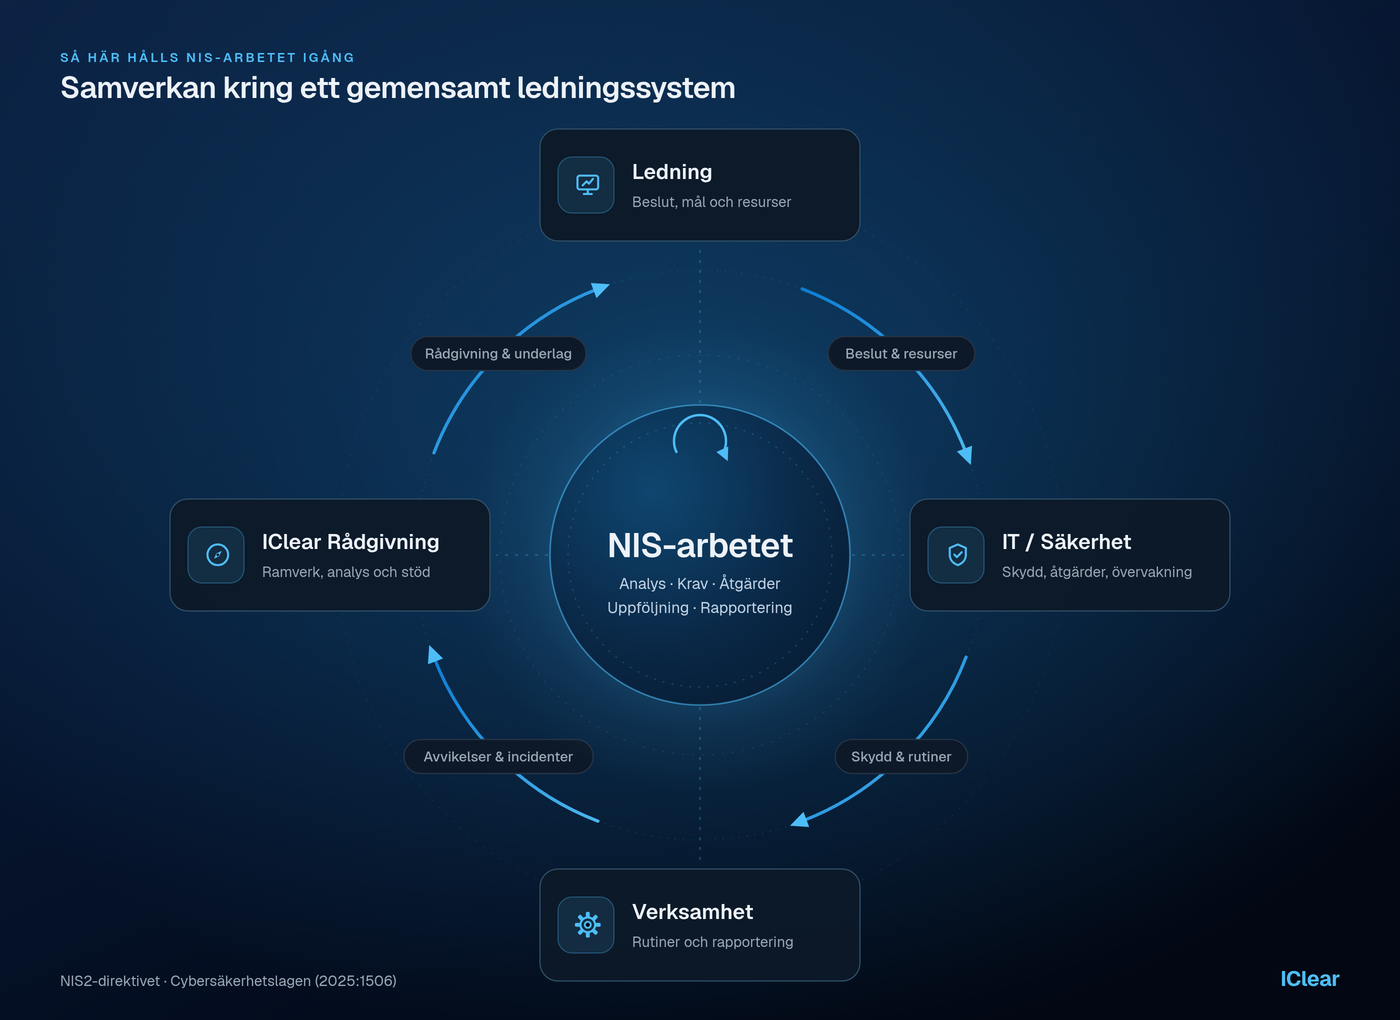
Samverkan kring ett gemensamt ledningssystem
NIS2-arbetet lyckas när rådgivning, ledning, IT/säkerhet och verksamhet arbetar i samma kretslopp: analys och underlag leder till beslut och resurser, som blir skydd och rutiner, som i sin tur ger erfarenheter och incidenter att lära av.
Gör den kostnadsfria analysen och se var ni står. Bygg sedan vidare i ledningssystemet med krav, risker, aktiviteter och uppföljning.